Запишемо наше повідомлення “ПАРОЛЬ Х” в цифровому виді
Мi = 15, 0, 16, 14, 11, 27, 31, 21
Знаходимо
 , використовуючи ключ “НУ ПОГОДІ”

 = 13, 19, 31, 15, 14, 03, 14, 04, 08
Визначаємо
символи криптограми  :
 mod 32
Сі = 28, 19, 15, 29, 25, 30, 13, 29
Замінено символи цифрової криптограми буквами згідно таблиці. В результаті маємо:
Сі = “ЭУПЮЩЯНЮ”
Розшифрування здійснюємо в зворотному порядку згідно формули
Mi = (Ci - Гі) mod 32.
Nкл = mLk
де
m - основа алфавіту;
 - розмір ключа (довжина);
 = (32)9
= 245 » 3,5*10 13
Знаходимо ентропію джерела ключів за формулою:
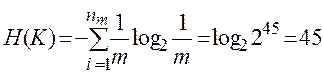
Далі визначаємо безпечний час:
tб = 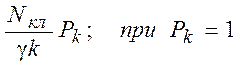
В результаті маємо
tб = (3,5 * 10 13 )/1010 = 3,5 * 10 3 = 58 мін 20 с
l0 = 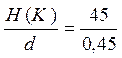 = 100 бітів або 20 п’ятибітних символів (букв російського алфавіту)
Задача 3.
Зашифруйте повідомлення «2,7,9, D, А, 3,8, D, С, 1, А» яке представлене в шістнадцятирічній системі числення, потоковим методом використовуючи ключ K={7,9, А, 3,8,4, С, В, 1, 5, 4}. Знайдіть повну безліч ключів і безпечний час такої криптосистеми, якщо символи ключа з'являються рівно ймовірносно і незалежно.
Пропонуємо символи повідомлення згідно таблиці
|
0 |
1 |
2 |
3 |
4 |
5 |
6 |
7 |
8 |
9 |
10 |
11 |
12 |
13 |
14 |
15 |
|
0 |
1 |
2 |
3 |
4 |
5 |
6 |
7 |
8 |
9 |
А |
В |
С |
D |
E |
F |
m=16;
Розв’язок задачі:
 ;
 ;
Записуємо наше повідомлення:
Mi = 2, 7, 9, 10, 3, 8, 13, 12, 1, 10
Знаходимо Гі, перетворивши ключ в цифрову послідовність
Гі = 7, 9, 10, 3, 8, 4, 12, 11, 1, 5, 4.
Nk = mLk = (16)11 = 244 = 10 13,2.
Знаходимо ентропію мови повідомлення за формулою:
 біти, де
Н0(М) – ентропія мови, де всі символи рівно ймовірні і незалежні.
Далі визначаємо безпечний час:
tб =
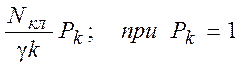
tб = 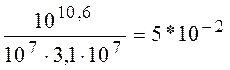 років
Задача 4
Визначити основні показники обчислювально стійких систем, реалізованих з використанням: ГОСТ 28147-89, DES та RIJNDAEL.
Розв’язок задачі:
У криптоалгритмах, що розглядаються, довжини ключів та число ключів мають такі значення.
ГОСТ-28147-89
 = 256 біт n = 2256
DES
= 56 біт n = 256
RIJNDAEL
= 128 біт n = 2128
Основними
показниками, за якими може бути оцінена стійкість криптоалгоритмів є наступні: tб
(безпечний час), Nкл (кількість ключів), Н(К)
(ентропія джерела ключів),  (відстань єдності).
Nкл(Г) = 2256 ключів
Nкл(D) = 256 ключів
Nкл(R) = 2128 ключів
Будемо вважати, що ключі з'являються рівно ймовірно і незалежно, визначимо ентропію джерела ключів Н(К):
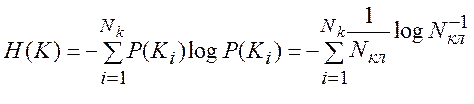 ,
Н(К) = 256 біт
Н(К) = 56 біт
Н(К) = 128 біт
Якщо
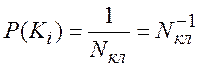 ,
тоді
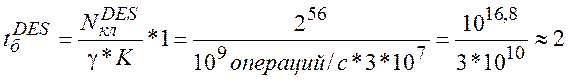 (роки)
 - продуктивність криптографічної системи
 - кількість секунд в році.
Таким чином, для здійснення криптоаналізу грубої сили необхідно » 2 роки.
Знайдемо tб для випадку диференціального або лінійного криптоаналізу, для яких Nвар = 247. в результаті маємо, що
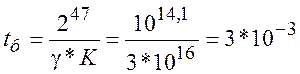 (років) » 1 день.
Будемо вважати, що в системі передаються повідомлення англійським текстом, надмірність якого 0,45.
Відстань єдності:
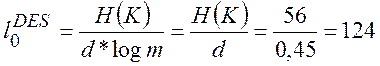 (біт).
Зі значення робимо висновок,
що для того, щоб успішно здійснити криптоаналіз,
треба перехопити не менш ніж 124 біт символів криптограми, тоді, затративши tб,
ми можемо успішно вирішити задачу криптоаналіза.
Визначте основні параметри стійкості ГОСТ 28147-89 та RIJNDAEL самостійно.
1.4 Задачі для самостійного розв’язку
Уважаемый посетитель!
Чтобы распечатать файл, скачайте его (в формате Word).
Ссылка на скачивание - внизу страницы.