В Active Directory предусмотрен ряд компонентов, помогающих выстроить структуру каталогов в соответствии с потребностями компании. Логические организационные структуры представлены следующими компонентами Active Directory: доменами, подразделениями (organizational units, OUs), деревьями и лесами. Физические организационные структуры выражаются сайтами (физическими подсетями) и контроллерами домена. Логическая и физическая структуры в Active Directory, таким образом, полностью разведены.
Логическиеструктуры
Систематизации ресурсов Active Directory в рамках логической структуры (отражающей организационные модели) служат домены, подразделения, деревья и леса. Логическая группировка позволяет отыскивать ресурсы по именам, не запоминая их физическое местоположение. Поскольку ресурсы группируются по логическому принципу, физическая структура сети в Active Directory остается скрытой от пользователя. Отношения между доменами, подразделениями, деревьями и лесами в Active Directory изображено на рис. 4.
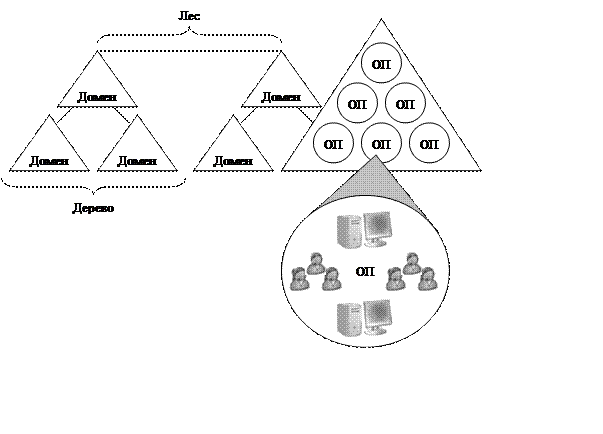 |
Рисунок 4. Отношения между доменами, подразделениями, деревьями и лесами Active Directory
Домены
Базовой единицей логической структуры в Active Directory является домен (domain), объекты в котором зачастую исчисляются миллионами. Объекты, хранящиеся в рамках домена, считаются наиболее важными во всей сети. Без этих объектов — принтеров, документов, адресов электронной почты, пользователей, распределенных компонентов и других ресурсов — члены сетевого сообщества не могут выполнять поставленные перед ними задачи. С одной стороны, все сетевые объекты существуют в рамках того или иного домена; с другой — в любом домене хранится только та информация, которая относится к его объектам. В Active Directory может быть один или несколько доменов. Иногда домен распространяется на несколько физических местоположений. Общие для всех доменов характеристики следующие:
r Все сетевые объекты существуют в рамках некоего домена, при этом в каждом домене хранится информация только о содержащихся в нем объектах.
r Границами домена определяются границы системы безопасности. Доступ к объектам домена регламентируется списками управления доступом (access control lists, ACLs), в которых содержатся связанные с объектами разрешения. Эти разрешения определяют, какие пользователи могут обращаться к объектам и какой тип доступа для них открыт. Объектами в семействе Windows Server 2003 считаются файлы, папки, общие ресурсы, принтеры и некоторые объекты Active Directory. Все политики и настройки безопасности, будь то административные права, права политики безопасности или списки ACL, распространяются строго в масштабах одного домена. У администратора домена есть неограниченные полномочия по настройке политик в рамках этого домена.
Режим работы домена[domain functional level; в терминологии Windows 2000 он называется режимом домена(domain mode)] позволяет задействовать в сетевой среде возможности Active Directory, распространяющиеся на конкретный домен. Режимов работы всего четыре:
r смешанный Windows 2000 (принимается по умолчанию). Смешанный режим работы Windows 2000 позволяет контроллеру домена Windows Server 2003 взаимодействовать с контроллерами, которые принадлежат к тому же домену, но находятся под управлением Windows NT 4, Windows 2000 или одного из представителей семейства Windows Server 2003.
r основной Windows 2000. Основной режим работы Windows 2000 позволяет контроллеру домена Windows Server 2003 взаимодействовать с контроллерами того же домена, управляемыми Windows 2000 или Windows Server 2003.
r промежуточный WindowsServer 2003. Промежуточный режим работы Windows Server 2003 предоставляет контроллеру домена Windows Server 2003 взаимодействовать с контроллерами того же домена под управлением Windows NT 4 или Windows Server 2003.
r WindowsServer 2003. Режим работы Windows Server 2003 ограничивает возможности взаимодействия контроллера домена только теми контроллерами, которые управляются Windows Server 2003.
Уважаемый посетитель!
Чтобы распечатать файл, скачайте его (в формате Word).
Ссылка на скачивание - внизу страницы.